Domain pandemie-deutschland.de kaufen?
Wir ziehen mit dem Projekt
pandemie-deutschland.de um.
Sind Sie am Kauf der Domain
pandemie-deutschland.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pandemie-deutschland.de kaufen?
Was ist der Unterschied zwischen Viren, Trojanern und Ransomware?
Viren sind schädliche Programme, die sich selbst replizieren und verbreiten können. Trojaner sind schädliche Programme, die vorgeben, nützlich zu sein, aber in Wirklichkeit schädliche Aktivitäten ausführen. Ransomware ist eine Art von Schadsoftware, die Dateien auf einem Computer verschlüsselt und Lösegeld verlangt, um die Dateien wiederherzustellen. **
Wie kann ich Windows 11 nach einer Ransomware-Infektion neu installieren?
Um Windows 11 nach einer Ransomware-Infektion neu zu installieren, sollten Sie zuerst sicherstellen, dass alle Ihre wichtigen Dateien und Daten gesichert sind. Anschließend können Sie eine bootfähige Windows 11-Installations-DVD oder einen USB-Stick erstellen und den Computer von diesem Medium starten. Folgen Sie den Anweisungen auf dem Bildschirm, um Windows 11 neu zu installieren, und stellen Sie sicher, dass Sie alle erforderlichen Treiber und Updates installieren, um Ihren Computer zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
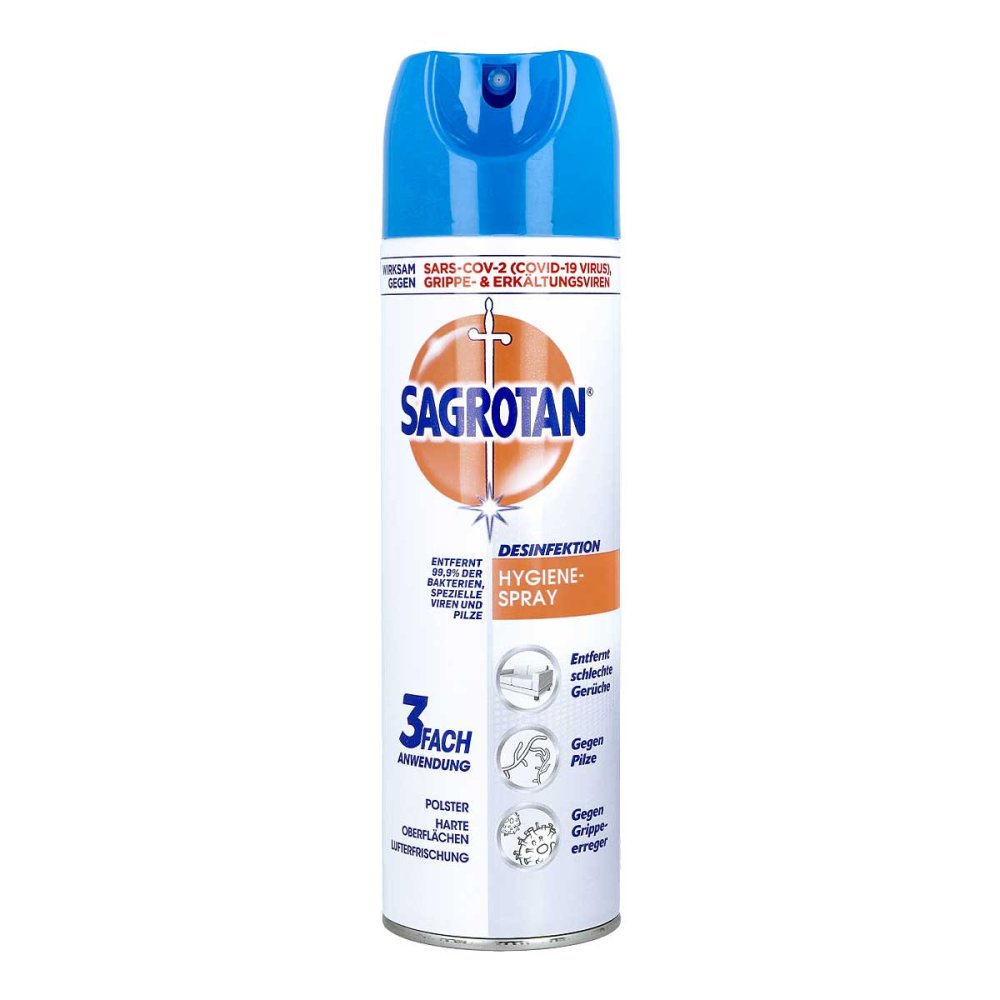
Reckitt Benckiser Deutschland GmbH SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 10402998Anwendungsgebiet von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & VirenSAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 3-fach Schutz vor Keimen: Das desinfizierende Hygiene-Spray von Sagrotan beseitigt 99,9% der Bakterien, Pilze und spezielle Viren - für ein sicheres Zuhause! Das Desinfektionsspray schützt vor Krankheiten, indem es spezielle Viren, wie z.B. Grippe- & Erkältungsviren sowie Magen-Darm-Erkrankungen auslösende Bakterien. Das Desinfektionsmittel von Sagrotan eignet sich ideal für Türklinken, Mülleimer, Toiletten, Teppiche, Polstermöbel und entfernt gleichzeitig unangenehme Gerüche - für mehr Hygiene im Alltag. Seit 100 Jahren sorgt Sagrotan für hygienische Sauberkeit zuhause und schützt vor Bakterien. Biozidprodukte vorsichtig verwenden und vor Gebrauch stets Etikett und Produktinformationen lesen. Wirkungsweise von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & VirenNatürlich kann SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren auch weiterhin auf den glatten Oberflächen angewendet werden, wie z.B. im Badezimmer, in der Küche, der Toilette, auf Türklinken oder Mülleimern. Einfach aufsprühen, einwirken lassen und abwischen. Das schnell trocknende Spray hinterlässt keine Flecken oder Schlieren und besticht durch einen frischen Duft. Fußpilz: Mit dem Fußpilz infizierte Schuhe eine weit verbreitete Ursache für eine erneute Fußpilzinfektion. Pilzsporen können lange in Ihren Schuhen überleben und sorgen dafür, dass Sie sich einem Risiko der Wiederansteckung aussetzen. Sorgen Sie daher vor und desinfizieren Sie Ihre Schuhe mit dem SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren.Wirkstoffe / Inhaltsstoffe / Zutaten1g von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren enthält: Ethanol 580mg, Benzalkonium saccharinat 1mg weitere Bestandteile: Duftstoff GegenanzeigenBei bekannter Überempfindlichkeit gegenüber eine4,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 500 mlKeime können auf Oberflächen lange überleben. Gerade auf nicht waschbaren Wohntextilien wie Polstermöbel, Matratzen oder Kopfkissen können sich Keime in gefährlicher Anzahl befinden. Das Sagrotan Hygiene-Spray (Aerosol) beseitigt zuverlässig 99,9% der Bakterien, Pilze und spezielle Viren auf allen feucht abwischbaren Oberflächen, sowie Wohntextilien. Gleichzeitig entfernt es unangenehme Gerüche und sorgt es für einen angenehm frischen Duft –in Sekundenschnelle. •Desinfektion •Entfernt 99,9% der Bakterien, Pilze und spezielle Viren •Wirkt u.a. gegen Grippe-& Erkältungsviren sowie Magen-Darm Erkrankungen auslösende Bakterien •Auch für Polster & Teppiche, Küchen-& Bad-Flächen, Schuhe & Einlegesohlen Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Inhaltsstoffe: Pro 100 g Flüssigkonzentrat: 58 g Ethanol, 0,1 g BenzalkoniumSaccharinate. Desinfektionsmittel, Duftstoffe. Warnhinweise: Darf nicht in die Hände von Kindern gelangen. Aerosol nicht einatmen. Bei Berührung mit den Augen sofort gründlich mit Wasserabspülen und Arzt konsultieren. Abfälle und Behälter müssen in gesicherter Weise beseitigt werden. Bei Verschlucken sofort ärztlichen Rat einholen und Verpackung oder Etikett vorzeigen. Nurin gut gelüfteten Bereichen verwenden. Benutzung ausschließlich gemäß Verwendungszweck. Behälter steht unter Druck. Vor Sonnenbestrahlung und Temperaturen über 50C schützen. Auch nach Gebrauch nicht gewaltsam öffnen oder verbrennen. Nicht gegen Flamme oder glühenden Gegenstand sprühen. Von Zündquellen fernhalten -nicht rauchen. Nur entleerte Dose in die Wertstoffsammlung geben. Lagerungshinweise: Nicht über der folgenden Temperatur lagern: 50C (120F). Entsprechend den örtlichen Vorschriften lagern. In einem separatem, entsprechend zugelassenem Bereich lagern. Vor direktem Sonnenlicht schützen. Nur in trockenen, kühlen und gut belüfteten Bereichen aufbewahren. Nicht zusammen mit unverträglichen Stoffen (vergleiche Sektion 10) undnicht mit Nahrungsmitteln und Getränken lagern. Sämtliche Zündquellen entfernen. Zur Vermeidung einer Kontamination der Umwelt geeigneten Behälter verwenden. Lagerklasse: 2B gemäß TRGS 510 Anwendungshinweise: Dose vor Gebrauch gut schütteln. Wie auf der Dose abgebildet leicht schräg halten (nicht waagerecht oder über Kopf sprühen) Vorgereinigte Oberflächen bis zur vollständigen Benetzung aus 15-20 cm Entfernung einsprühen. Mindestens 30 Sekunden einwirken lassen, um spezielle Viren** zu beseitigen. Für maximalen Schutz 15 Min. einwirken lassen. An der Luft trocknen lassen. Kein Nachwischen notwendig. Nicht anwenden auf: poliertem Holz, angestrichenen Oberflächen, Leder, aus Viskose bestehenden Textilien, Acrylglas. Nicht anwenden auf der Haut. Anwendungsbereiche: Für alle Flächen und Gegenstände, die feucht abgewischt werden können, sowie Wohntextilien. Vor Anwendung Materialverträglichkeit an einer nicht sichtbaren Stelle prüfen. **Viren sind auf der Dose aufgeführt.4,38 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Steffek, Frauke: Verbraucherführerschein: Hygiene und GesundheitVerbraucherführerschein: Hygiene und Gesundheit , Vermittlung lebenspraktischer Kompetenzen (6. bis 8. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201206, Produktform: Geheftet, Beilage: Broschüre klebegebunden, Autoren: Steffek, Frauke, Seitenzahl/Blattzahl: 72, Keyword: 6. bis 8. Klasse; Hygiene & Gesundheit; Lebenspraxis; SoPäd, Fachschema: Hygiene (allgemein) - Sauberkeit~Reinlichkeit~Sauberkeit~Gesundheit (allgemein)~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Gesundheitslehre, Fachkategorie: Unterricht und Didaktik: Religion~Medizin und Gesundheit: Ratgeber, Sachbuch~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: Förderschule/Förderzentrum/Schule mit Förderschwerpunkt Lernen, Altersempfehlung / Lesealter: 23, Genaues Alter: FÖS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: FÖS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 224, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Schulform: Förderschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 106093429,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wickert, Harald: SchutzmaßnahmenSchutzmaßnahmen , Arbeitsheft , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage 2025, Erscheinungsjahr: 20250403, Titel der Reihe: Schutzmaßnahmen##, Autoren: Wickert, Harald~Jagla, Dieter, Edition: NED, Auflage: 25008, Auflage/Ausgabe: 8. Auflage 2025, Seitenzahl/Blattzahl: 96, Keyword: Elektrotechnik; Unterrichtswerke; Arbeitsheft, Fachschema: Schutz (Technik)~Technik / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 186, Höhe: 32, Gewicht: 236, Produktform: Kartoniert, Genre: Schule und Lernen,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen? Welche Maßnahmen gibt es, um sich vor einer Ransomware-Infektion zu schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten durchführen und diese an einem sicheren Ort speichern. Zudem sollten sie ihre Mitarbeiter regelmäßig in Sachen Cybersicherheit schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Installation von Antiviren- und Anti-Malware-Software sowie regelmäßige Updates und Patches für alle Systeme sind weitere wichtige Maßnahmen, um sich vor einer Ransomware-Infektion zu schützen. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **


Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Desinfektionsmittel Ultra 500ml Wirksamer Schutz vor VirenFlächen Desinfektion Ultra" unterstützt bei der hygienischen Reinigung des Haushalts und sorgt für optimalen Schutz gegen die Ausbreitung von Viren, Bakterien und Pilzen in allen Lebensbereichen. Reinigt schnell und desinfiziert nachhaltig in einem Arbeitsgang. Hochwirksam gegen Viren, Bakterien und Pilze. Frei von Alkohol, Chlor, Duft- und Farbstoffen. Ideal für hygienesensible Bereiche im privaten und gewerblichen Umfeld. Einsatzgebiete: Türgriffe, WC-Sitze, Telefone, Tastaturen, Armaturen, Fußböden, Treppengeländer, Möbel und (Kühl)-Schränke, Oberflächen mit Lebensmittelkontakt, Mülleimer, Fahrzeuginnenräume, Fitnessgeräte uvm. Biozide vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformation lesen. 500 ml "12,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Reckitt Benckiser Deutschland GmbH SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 10402998Anwendungsgebiet von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & VirenSAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 3-fach Schutz vor Keimen: Das desinfizierende Hygiene-Spray von Sagrotan beseitigt 99,9% der Bakterien, Pilze und spezielle Viren - für ein sicheres Zuhause! Das Desinfektionsspray schützt vor Krankheiten, indem es spezielle Viren, wie z.B. Grippe- & Erkältungsviren sowie Magen-Darm-Erkrankungen auslösende Bakterien. Das Desinfektionsmittel von Sagrotan eignet sich ideal für Türklinken, Mülleimer, Toiletten, Teppiche, Polstermöbel und entfernt gleichzeitig unangenehme Gerüche - für mehr Hygiene im Alltag. Seit 100 Jahren sorgt Sagrotan für hygienische Sauberkeit zuhause und schützt vor Bakterien. Biozidprodukte vorsichtig verwenden und vor Gebrauch stets Etikett und Produktinformationen lesen. Wirkungsweise von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & VirenNatürlich kann SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren auch weiterhin auf den glatten Oberflächen angewendet werden, wie z.B. im Badezimmer, in der Küche, der Toilette, auf Türklinken oder Mülleimern. Einfach aufsprühen, einwirken lassen und abwischen. Das schnell trocknende Spray hinterlässt keine Flecken oder Schlieren und besticht durch einen frischen Duft. Fußpilz: Mit dem Fußpilz infizierte Schuhe eine weit verbreitete Ursache für eine erneute Fußpilzinfektion. Pilzsporen können lange in Ihren Schuhen überleben und sorgen dafür, dass Sie sich einem Risiko der Wiederansteckung aussetzen. Sorgen Sie daher vor und desinfizieren Sie Ihre Schuhe mit dem SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren.Wirkstoffe / Inhaltsstoffe / Zutaten1g von SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren enthält: Ethanol 580mg, Benzalkonium saccharinat 1mg weitere Bestandteile: Duftstoff GegenanzeigenBei bekannter Überempfindlichkeit gegenüber eine4,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
SAGROTAN Hygiene-Spray gegen Bakterien, Pilze & Viren 500 mlKeime können auf Oberflächen lange überleben. Gerade auf nicht waschbaren Wohntextilien wie Polstermöbel, Matratzen oder Kopfkissen können sich Keime in gefährlicher Anzahl befinden. Das Sagrotan Hygiene-Spray (Aerosol) beseitigt zuverlässig 99,9% der Bakterien, Pilze und spezielle Viren auf allen feucht abwischbaren Oberflächen, sowie Wohntextilien. Gleichzeitig entfernt es unangenehme Gerüche und sorgt es für einen angenehm frischen Duft –in Sekundenschnelle. •Desinfektion •Entfernt 99,9% der Bakterien, Pilze und spezielle Viren •Wirkt u.a. gegen Grippe-& Erkältungsviren sowie Magen-Darm Erkrankungen auslösende Bakterien •Auch für Polster & Teppiche, Küchen-& Bad-Flächen, Schuhe & Einlegesohlen Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Inhaltsstoffe: Pro 100 g Flüssigkonzentrat: 58 g Ethanol, 0,1 g BenzalkoniumSaccharinate. Desinfektionsmittel, Duftstoffe. Warnhinweise: Darf nicht in die Hände von Kindern gelangen. Aerosol nicht einatmen. Bei Berührung mit den Augen sofort gründlich mit Wasserabspülen und Arzt konsultieren. Abfälle und Behälter müssen in gesicherter Weise beseitigt werden. Bei Verschlucken sofort ärztlichen Rat einholen und Verpackung oder Etikett vorzeigen. Nurin gut gelüfteten Bereichen verwenden. Benutzung ausschließlich gemäß Verwendungszweck. Behälter steht unter Druck. Vor Sonnenbestrahlung und Temperaturen über 50C schützen. Auch nach Gebrauch nicht gewaltsam öffnen oder verbrennen. Nicht gegen Flamme oder glühenden Gegenstand sprühen. Von Zündquellen fernhalten -nicht rauchen. Nur entleerte Dose in die Wertstoffsammlung geben. Lagerungshinweise: Nicht über der folgenden Temperatur lagern: 50C (120F). Entsprechend den örtlichen Vorschriften lagern. In einem separatem, entsprechend zugelassenem Bereich lagern. Vor direktem Sonnenlicht schützen. Nur in trockenen, kühlen und gut belüfteten Bereichen aufbewahren. Nicht zusammen mit unverträglichen Stoffen (vergleiche Sektion 10) undnicht mit Nahrungsmitteln und Getränken lagern. Sämtliche Zündquellen entfernen. Zur Vermeidung einer Kontamination der Umwelt geeigneten Behälter verwenden. Lagerklasse: 2B gemäß TRGS 510 Anwendungshinweise: Dose vor Gebrauch gut schütteln. Wie auf der Dose abgebildet leicht schräg halten (nicht waagerecht oder über Kopf sprühen) Vorgereinigte Oberflächen bis zur vollständigen Benetzung aus 15-20 cm Entfernung einsprühen. Mindestens 30 Sekunden einwirken lassen, um spezielle Viren** zu beseitigen. Für maximalen Schutz 15 Min. einwirken lassen. An der Luft trocknen lassen. Kein Nachwischen notwendig. Nicht anwenden auf: poliertem Holz, angestrichenen Oberflächen, Leder, aus Viskose bestehenden Textilien, Acrylglas. Nicht anwenden auf der Haut. Anwendungsbereiche: Für alle Flächen und Gegenstände, die feucht abgewischt werden können, sowie Wohntextilien. Vor Anwendung Materialverträglichkeit an einer nicht sichtbaren Stelle prüfen. **Viren sind auf der Dose aufgeführt.4,38 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Viren, Trojanern und Ransomware?
Viren sind schädliche Programme, die sich selbst replizieren und verbreiten können. Trojaner sind schädliche Programme, die vorgeben, nützlich zu sein, aber in Wirklichkeit schädliche Aktivitäten ausführen. Ransomware ist eine Art von Schadsoftware, die Dateien auf einem Computer verschlüsselt und Lösegeld verlangt, um die Dateien wiederherzustellen. **
-
Wie kann ich Windows 11 nach einer Ransomware-Infektion neu installieren?
Um Windows 11 nach einer Ransomware-Infektion neu zu installieren, sollten Sie zuerst sicherstellen, dass alle Ihre wichtigen Dateien und Daten gesichert sind. Anschließend können Sie eine bootfähige Windows 11-Installations-DVD oder einen USB-Stick erstellen und den Computer von diesem Medium starten. Folgen Sie den Anweisungen auf dem Bildschirm, um Windows 11 neu zu installieren, und stellen Sie sicher, dass Sie alle erforderlichen Treiber und Updates installieren, um Ihren Computer zu schützen. **
-
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen? Welche Maßnahmen gibt es, um sich vor einer Ransomware-Infektion zu schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten durchführen und diese an einem sicheren Ort speichern. Zudem sollten sie ihre Mitarbeiter regelmäßig in Sachen Cybersicherheit schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Installation von Antiviren- und Anti-Malware-Software sowie regelmäßige Updates und Patches für alle Systeme sind weitere wichtige Maßnahmen, um sich vor einer Ransomware-Infektion zu schützen. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Steffek, Frauke: Verbraucherführerschein: Hygiene und GesundheitVerbraucherführerschein: Hygiene und Gesundheit , Vermittlung lebenspraktischer Kompetenzen (6. bis 8. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201206, Produktform: Geheftet, Beilage: Broschüre klebegebunden, Autoren: Steffek, Frauke, Seitenzahl/Blattzahl: 72, Keyword: 6. bis 8. Klasse; Hygiene & Gesundheit; Lebenspraxis; SoPäd, Fachschema: Hygiene (allgemein) - Sauberkeit~Reinlichkeit~Sauberkeit~Gesundheit (allgemein)~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Gesundheitslehre, Fachkategorie: Unterricht und Didaktik: Religion~Medizin und Gesundheit: Ratgeber, Sachbuch~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: Förderschule/Förderzentrum/Schule mit Förderschwerpunkt Lernen, Altersempfehlung / Lesealter: 23, Genaues Alter: FÖS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: FÖS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 224, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Schulform: Förderschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 106093429,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wickert, Harald: SchutzmaßnahmenSchutzmaßnahmen , Arbeitsheft , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage 2025, Erscheinungsjahr: 20250403, Titel der Reihe: Schutzmaßnahmen##, Autoren: Wickert, Harald~Jagla, Dieter, Edition: NED, Auflage: 25008, Auflage/Ausgabe: 8. Auflage 2025, Seitenzahl/Blattzahl: 96, Keyword: Elektrotechnik; Unterrichtswerke; Arbeitsheft, Fachschema: Schutz (Technik)~Technik / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 254, Breite: 186, Höhe: 32, Gewicht: 236, Produktform: Kartoniert, Genre: Schule und Lernen,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.